Solvetus Labs
Pervius
Cliente no oficial para FastVPN
Una aplicación de escritorio Linux de código abierto para conectarse a FastVPN.
Estado
- Versión actual
- 1.0.1
- Ubuntu
- Disponible ahora como paquete .deb. Probado en Ubuntu 26.10 (aarch64); otras versiones pueden funcionar, pero no se han probado.
- Debian
- El mismo paquete .deb, aún sin probar.
- Fedora
- Previsto, como RPM.
Funciones
Búsqueda de ubicaciones
Busque por ciudad, país, código o alias (UK, USA, Holland…), con banderas, favoritos y un selector UDP/TCP.
Conexión con un clic
Elija una ubicación y pulse Conectar.
Detalles de la conexión
Su IP del proveedor de internet y la IP de salida de la VPN, ocultas hasta que las muestre, además de Switch IP, totales de tráfico, tiempo de conexión y el protocolo en uso. Switch IP es una reconexión y puede devolver la misma IP de salida.
Reconexión automática
Si un túnel ya establecido se cae, Pervius se reconecta tras retardos cortos y crecientes (de 2 a 60 segundos), con una cuenta atrás y un botón Detener. Nunca reintenta una primera conexión fallida, una contraseña rechazada ni una desconexión manual. Una caída inesperada real aún no se ha verificado en vivo.
Icono en la bandeja
Línea de estado y tiempo de conexión, además de acciones de conexión, favoritos, ubicación y kill switch desde la bandeja del sistema.
Notificaciones de escritorio
Avisos de caídas y recuperación de la conexión mientras la ventana está oculta.
Inicio al iniciar sesión
Opcional. Pervius arranca oculto en la bandeja.
Kill switch
Opcional. Mientras está armado, bloquea todo el tráfico IPv4 e IPv6 fuera del túnel de Pervius (que solo se admite como dispositivo de túnel real), salvo los servidores VPN, el DHCP en la red local y las interfaces que elija, y aun así puede cambiar de ubicación o de protocolo. Un pequeño servicio root, autorizado mediante polkit, hace el trabajo con nftables; la aplicación en sí nunca se ejecuta como root. Nunca se arma solo y un reinicio lo desactiva, pero cerrar la aplicación o que esta falle lo deja armado.
Protección contra fugas de IPv6 y DNS
Activa mientras hay conexión, con o sin kill switch y con o sin la aplicación en ejecución. Todo el DNS pasa por el túnel y el IPv6 fuera del túnel (solo IPv4) se bloquea. La parte de IPv6 se puede desactivar en Ajustes.
Validación estricta del perfil
El catálogo público de servidores se comprueba antes de usarlo; las directivas de OpenVPN no admitidas o inseguras se rechazan, no se ignoran. NetworkManager hace el trabajo con privilegios, así que la aplicación se ejecuta con su usuario.
Contraseña en el llavero del sistema
Guardarla es opcional. Un agente de secretos de NetworkManager la facilita cuando se pide; se almacena en el llavero del escritorio, nunca en el perfil VPN ni en texto plano, y no se vuelve a mostrar (solo Reemplazar y Olvidar).
Cinco idiomas
Inglés, portugués europeo, francés, español e italiano, según el idioma del sistema o el elegido en Ajustes.
Capturas de pantalla
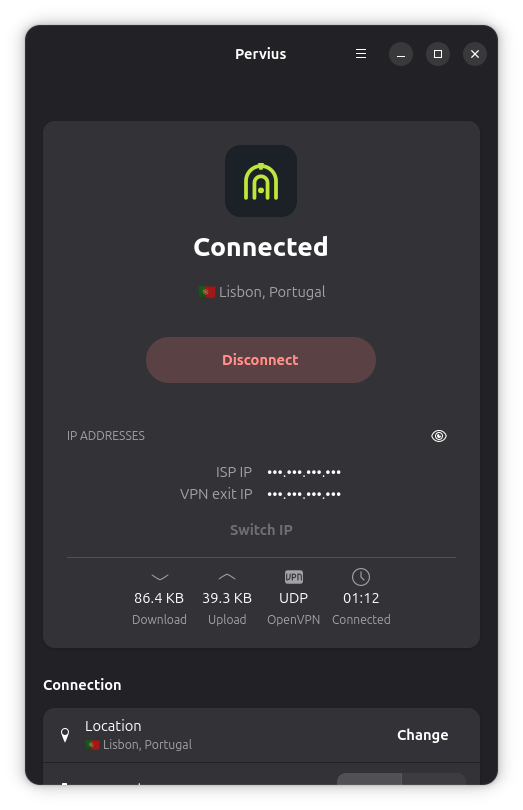
Conectado 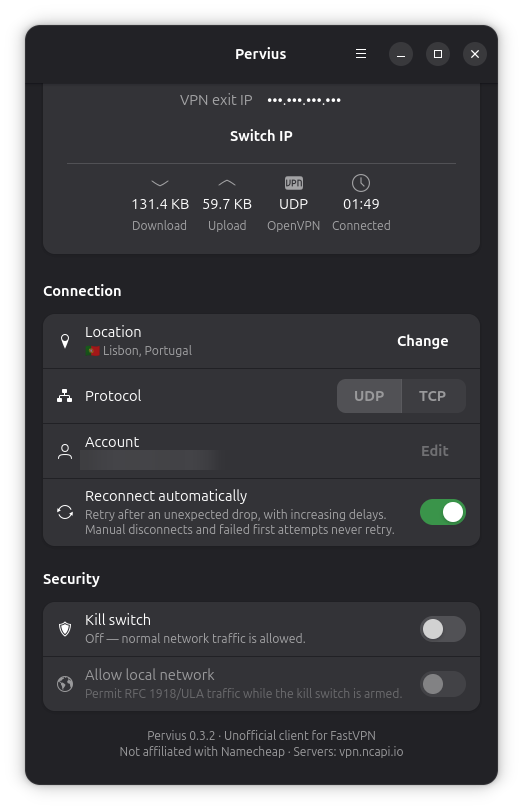
Ajustes de seguridad 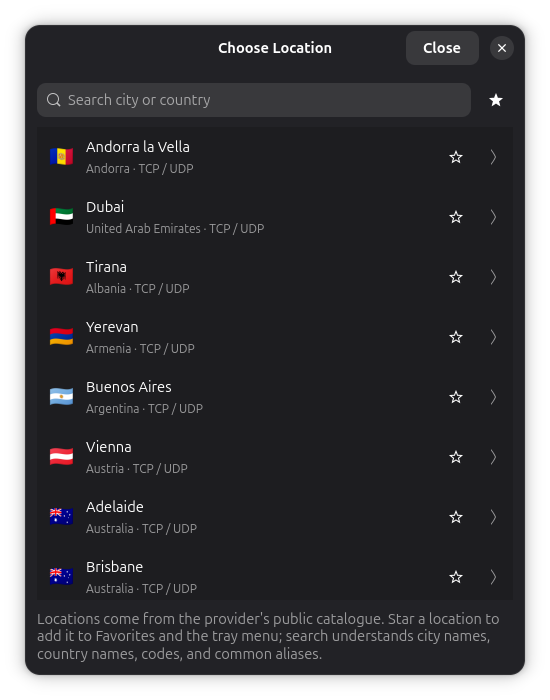
Elegir una ubicación
Instalación
Descargue el paquete .deb y el archivo SHA256SUMS de la versión más reciente en GitHub, compruebe la suma de verificación y luego instálelo con apt. Los comandos exactos están en el README.
Descargar la versión más reciente se abre en una pestaña nueva
Comandos de instalación en el README se abre en una pestaña nueva
Los paquetes aún no están firmados, así que la suma de verificación es la forma de comprobarlos.
Previsto
- Un PPA de Launchpad, para que apt mantenga Pervius actualizado
- Un RPM para Fedora a través de COPR
Por qué no hay Flatpak ni Snap
El kill switch es un pequeño servicio root controlado mediante polkit. Los sandboxes de Flatpak y Snap no lo permiten, por lo que Pervius se distribuye en paquetes nativos.
Requisitos
Una suscripción activa a FastVPN (OpenVPN). Pervius es un cliente, no un servicio VPN: no proporciona servidores ni cuentas.
Privacidad y red
Pervius no tiene telemetría ni comprobaciones de actualizaciones, y no envía nada a Solvetus Labs. No interviene ningún servidor de Solvetus. Además de la propia conexión VPN, realiza exactamente dos tipos de llamadas HTTPS:
- Descarga el catálogo público de servidores de FastVPN desde vpn.ncapi.io.
- Consulta su dirección IP pública (la IP de su proveedor de internet y la IP de salida de la VPN que se muestran en los detalles de la conexión) a través de api64.ipify.org — un servicio de terceros que ve su dirección IP. Las direcciones permanecen ocultas hasta que pulse el botón del ojo; si Pervius se inicia con la conexión ya activa, no se muestra la IP del proveedor de internet, porque obtenerla implicaría enviar tráfico fuera del túnel.
Código abierto
Pervius se publica bajo la licencia Apache-2.0. Las incidencias y contribuciones son bienvenidas en GitHub. El repositorio está solo en inglés; la aplicación en sí está disponible en cinco idiomas.
Informes de seguridad
Para notificar una vulnerabilidad, escriba a security [at] solvetus.com.
También puede usar la comunicación privada de vulnerabilidades de GitHub, activada en este repositorio.
Preguntas frecuentes
¿Es Pervius una aplicación oficial de FastVPN?
No. Pervius es un proyecto independiente, no oficial y de código abierto de Solvetus Labs. No está afiliado a Namecheap, Inc., ni cuenta con su respaldo o patrocinio.
¿Necesito una suscripción a FastVPN?
Sí. Pervius es un cliente para una suscripción a FastVPN (OpenVPN) ya existente. No proporciona un servicio VPN.
¿Recopila Pervius algún dato?
No tiene telemetría ni comprobaciones de actualizaciones, y no envía nada a Solvetus Labs. Descarga la lista pública de servidores desde vpn.ncapi.io y consulta su IP pública a través de api64.ipify.org, un servicio de terceros que ve su dirección IP.
¿Protege Pervius contra fugas de DNS e IPv6?
Sí, mientras hay conexión: todo el DNS pasa por el túnel y el IPv6 fuera del túnel (solo IPv4) se bloquea, con o sin kill switch y con o sin la aplicación en ejecución. La parte de IPv6 se puede desactivar en Ajustes. El kill switch opcional añade el bloqueo de todo el tráfico fuera del túnel.
¿Qué distribuciones de Linux son compatibles?
Ubuntu, con un paquete .deb probado en Ubuntu 26.10 (aarch64). El mismo paquete debería instalarse en Debian, pero no se ha probado. Hay un RPM para Fedora previsto.
¿Por qué no hay Flatpak ni Snap?
El kill switch necesita un servicio root y polkit, que esos sandboxes no permiten.