Solvetus Labs
Pervius
Client non ufficiale per FastVPN
Un'app desktop Linux open source per connettersi a FastVPN.
Stato
- Versione attuale
- 1.0.1
- Ubuntu
- Disponibile ora come pacchetto .deb. Testato su Ubuntu 26.10 (aarch64); altre versioni potrebbero funzionare ma non sono state testate.
- Debian
- Lo stesso pacchetto .deb, non ancora testato.
- Fedora
- Previsto, come RPM.
Funzionalità
Ricerca delle località
Cercate per città, paese, codice o alias (UK, USA, Holland…), con bandiere, preferiti e un selettore UDP/TCP.
Connessione con un clic
Scegliete una località e premete Connetti.
Dettagli della connessione
L'IP del vostro provider e l'IP di uscita della VPN, nascosti finché non li mostrate, più Switch IP, i totali di traffico, il tempo di connessione e il protocollo in uso. Switch IP è una riconnessione e può restituire lo stesso IP di uscita.
Riconnessione automatica
Se un tunnel già stabilito cade, Pervius si riconnette dopo attese brevi e crescenti (da 2 a 60 secondi), con un conto alla rovescia e un pulsante Ferma. Non ritenta mai una prima connessione fallita, una password rifiutata o una disconnessione manuale. Una vera caduta inattesa non è ancora stata verificata dal vivo.
Icona nella barra di sistema
Riga di stato e tempo di connessione, più le azioni di connessione, preferiti, località e kill switch dalla barra di sistema.
Notifiche del desktop
Avvisi di cadute e ripristino della connessione mentre la finestra è nascosta.
Avvio all'accesso
Opzionale. Pervius si avvia nascosto nella barra di sistema.
Kill switch
Opzionale. Quando è armato, blocca tutto il traffico IPv4 e IPv6 fuori dal tunnel di Pervius (considerato attendibile solo come vero dispositivo di tunnel), tranne i server VPN, il DHCP sulla rete locale e le interfacce che scegliete, e potete comunque cambiare località o protocollo. Un piccolo servizio root, autorizzato tramite polkit, svolge il lavoro con nftables; l'app stessa non gira mai come root. Non si arma mai da solo e un riavvio lo disattiva, ma chiudere l'app o un suo arresto anomalo lo lascia armato.
Protezione da perdite IPv6 e DNS
Attiva durante la connessione, con o senza kill switch e con o senza l'app in esecuzione. Tutto il DNS passa dal tunnel e l'IPv6 fuori dal tunnel (solo IPv4) è bloccato. La parte IPv6 si può disattivare nelle Impostazioni.
Convalida rigorosa del profilo
Il catalogo pubblico dei server viene controllato prima dell'uso; le direttive OpenVPN non supportate o non sicure vengono rifiutate, non ignorate. NetworkManager svolge il lavoro privilegiato, quindi l'app gira con il vostro utente.
Password nel portachiavi di sistema
Salvarla è facoltativo. Un agente di segreti di NetworkManager la fornisce su richiesta; viene memorizzata nel portachiavi del desktop, mai nel profilo VPN né in chiaro, e non viene più mostrata (solo Sostituisci e Dimentica).
Cinque lingue
Inglese, portoghese europeo, francese, spagnolo e italiano, secondo la lingua del sistema o quella scelta nelle Impostazioni.
Schermate
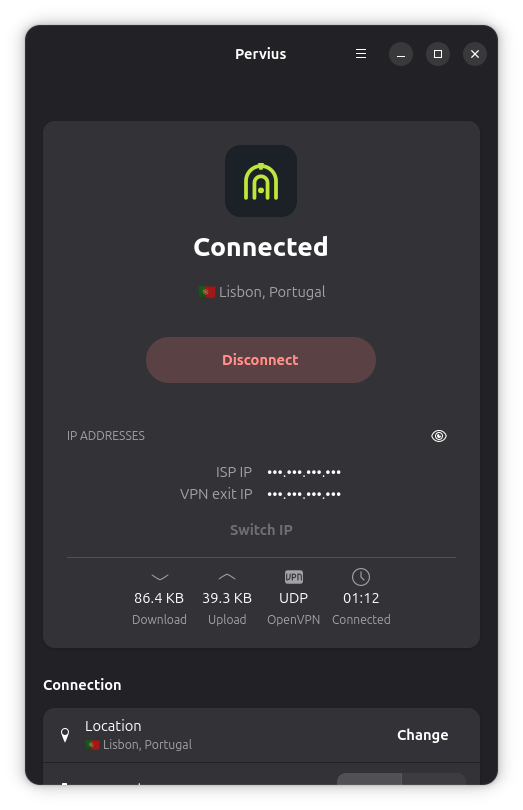
Connesso 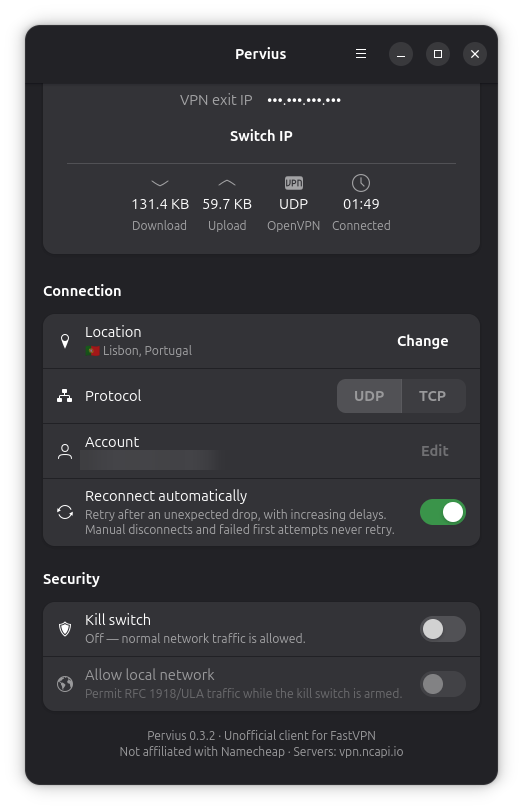
Impostazioni di sicurezza 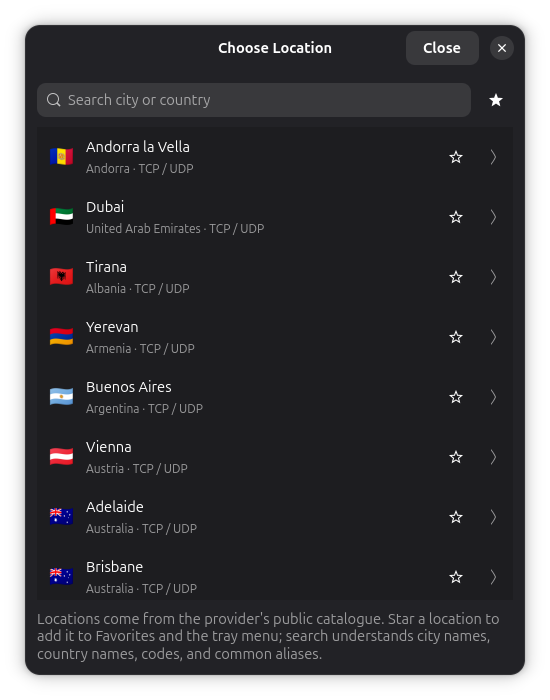
Scelta della località
Installazione
Scaricate il pacchetto .deb e il file SHA256SUMS dall'ultima versione su GitHub, verificate il checksum, poi installatelo con apt. I comandi esatti sono nel README.
Scarica l'ultima versione si apre in una nuova scheda
Comandi di installazione nel README si apre in una nuova scheda
I pacchetti non sono ancora firmati, quindi il checksum è il modo per verificarli.
Previsto
- Un PPA su Launchpad, perché apt mantenga Pervius aggiornato
- Un RPM per Fedora tramite COPR
Perché niente Flatpak né Snap
Il kill switch è un piccolo servizio root controllato tramite polkit. Le sandbox di Flatpak e Snap non lo consentono, quindi Pervius è distribuito in pacchetti nativi.
Requisiti
Un abbonamento FastVPN (OpenVPN) attivo. Pervius è un client, non un servizio VPN: non fornisce server né account.
Privacy e rete
Pervius non ha telemetria né controlli degli aggiornamenti e non invia nulla a Solvetus Labs. Non è coinvolto alcun server Solvetus. Oltre alla connessione VPN stessa, effettua esattamente due tipi di chiamate HTTPS:
- Scarica il catalogo pubblico dei server FastVPN da vpn.ncapi.io.
- Ricerca il vostro indirizzo IP pubblico (l'IP del provider e l'IP di uscita della VPN mostrati nei dettagli della connessione) tramite api64.ipify.org — un servizio di terze parti che vede il vostro indirizzo IP. Gli indirizzi restano nascosti finché non premete il pulsante a forma di occhio; se Pervius si avvia con la connessione già attiva, l'IP del provider non viene mostrato, perché ottenerlo significherebbe inviare traffico fuori dal tunnel.
Open source
Pervius è rilasciato con licenza Apache-2.0. Segnalazioni e contributi sono benvenuti su GitHub. Il repository è solo in inglese; l'app stessa è disponibile in cinque lingue.
Segnalazioni di sicurezza
Per segnalare una vulnerabilità, scrivete a security [at] solvetus.com.
Potete anche usare la segnalazione privata delle vulnerabilità di GitHub, attivata su questo repository.
Domande frequenti
Pervius è un'app ufficiale di FastVPN?
No. Pervius è un progetto open source indipendente e non ufficiale di Solvetus Labs. Non è affiliato a Namecheap, Inc., né approvato o sponsorizzato da essa.
Mi serve un abbonamento FastVPN?
Sì. Pervius è un client per un abbonamento FastVPN (OpenVPN) già esistente. Non fornisce un servizio VPN.
Pervius raccoglie dati?
Nessuna telemetria, nessun controllo degli aggiornamenti e nulla viene inviato a Solvetus Labs. Scarica l'elenco pubblico dei server da vpn.ncapi.io e ricerca il vostro IP pubblico tramite api64.ipify.org, un servizio di terze parti che vede il vostro indirizzo IP.
Pervius protegge dalle perdite DNS e IPv6?
Sì, durante la connessione: tutto il DNS passa dal tunnel e l'IPv6 fuori dal tunnel (solo IPv4) è bloccato, con o senza kill switch e con o senza l'app in esecuzione. La parte IPv6 si può disattivare nelle Impostazioni. Il kill switch opzionale aggiunge il blocco di tutto il traffico fuori dal tunnel.
Quali distribuzioni Linux sono supportate?
Ubuntu, con un pacchetto .deb testato su Ubuntu 26.10 (aarch64). Lo stesso pacchetto dovrebbe installarsi su Debian ma non è stato testato. È previsto un RPM per Fedora.
Perché non ci sono Flatpak né Snap?
Il kill switch richiede un servizio root e polkit, che queste sandbox non consentono.