Solvetus Labs
Pervius
Cliente não oficial para FastVPN
Uma aplicação de secretária Linux de código aberto para ligar ao FastVPN.
Estado
- Versão atual
- 1.0.1
- Ubuntu
- Disponível agora como pacote .deb. Testado no Ubuntu 26.10 (aarch64); outras versões podem funcionar, mas não foram testadas.
- Debian
- O mesmo pacote .deb, ainda não testado.
- Fedora
- Planeado, como RPM.
Funcionalidades
Pesquisa de localizações
Pesquise por cidade, país, código ou alcunha (UK, USA, Holland…), com bandeiras, favoritos e um seletor UDP/TCP.
Ligação com um clique
Escolha uma localização e prima Ligar.
Detalhes da ligação
O IP do fornecedor de internet e o IP de saída da VPN, ocultos até os revelar, além de Switch IP, totais de tráfego, tempo de ligação e o protocolo em uso. O Switch IP é uma religação e pode devolver o mesmo IP de saída.
Religação automática
Se um túnel já estabelecido cair, o Pervius volta a ligar-se após atrasos curtos e crescentes (2 a 60 segundos), com contagem decrescente e um botão Parar. Nunca repete uma primeira ligação falhada, uma palavra-passe rejeitada nem uma desligação manual. Uma queda inesperada real ainda não foi verificada ao vivo.
Ícone na bandeja
Linha de estado e tempo de ligação, além de ações de ligar, favoritos, localização e kill switch a partir da bandeja do sistema.
Notificações no ambiente de trabalho
Avisos de quedas e recuperação da ligação enquanto a janela está oculta.
Arranque ao iniciar sessão
Opcional. O Pervius arranca oculto na bandeja.
Kill switch
Opcional. Enquanto está armado, bloqueia todo o tráfego IPv4 e IPv6 fora do túnel do Pervius (só considerado fiável como dispositivo de túnel real), exceto os servidores VPN, o DHCP na rede local e as interfaces que escolher, e pode na mesma mudar de localização ou de protocolo. Um pequeno serviço root, autorizado através do polkit, faz o trabalho com nftables; a própria aplicação nunca corre como root. Nunca se arma sozinho e um reinício desliga-o, mas fechar a aplicação ou ela falhar deixa-o armado.
Proteção contra fugas de IPv6 e DNS
Ativa com a ligação estabelecida, com ou sem kill switch e com ou sem a aplicação em execução. Todo o DNS passa pelo túnel e o IPv6 fora do túnel (só IPv4) é bloqueado. A parte do IPv6 pode ser desativada nas Definições.
Validação rigorosa do perfil
O catálogo público de servidores é verificado antes de ser usado; as diretivas OpenVPN não suportadas ou inseguras são rejeitadas, não ignoradas. O NetworkManager faz o trabalho privilegiado, por isso a aplicação corre com o seu utilizador.
Palavra-passe no porta-chaves do sistema
Guardá-la é opcional. Um agente de segredos do NetworkManager fornece-a quando pedida; fica no porta-chaves do ambiente de trabalho, nunca no perfil VPN nem em texto simples, e nunca volta a ser mostrada (só Substituir e Esquecer).
Cinco idiomas
Inglês, português europeu, francês, espanhol e italiano, conforme o idioma do sistema ou o escolhido nas Definições.
Capturas de ecrã
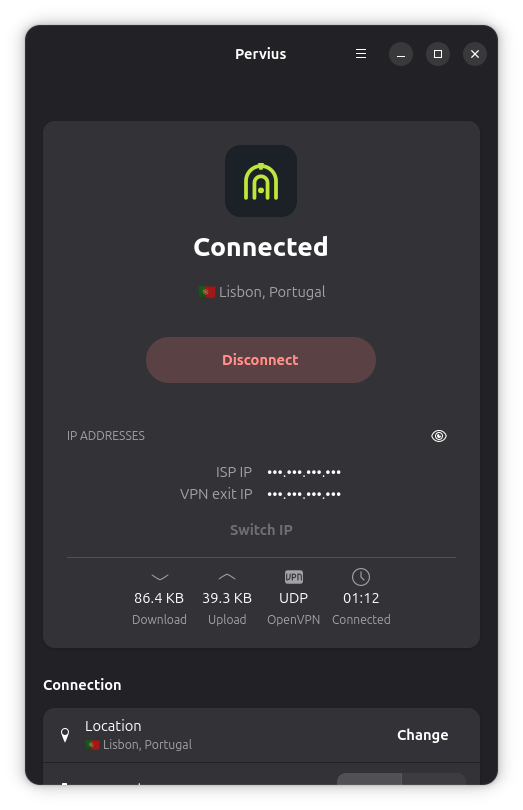
Ligado 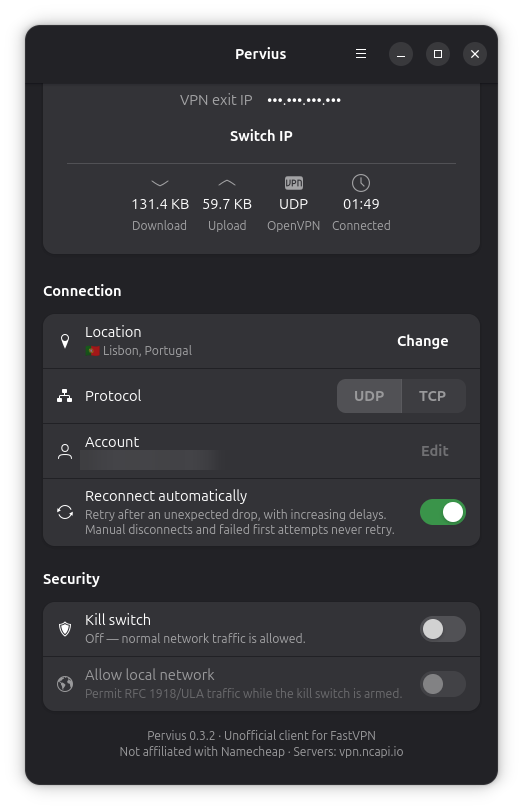
Definições de segurança 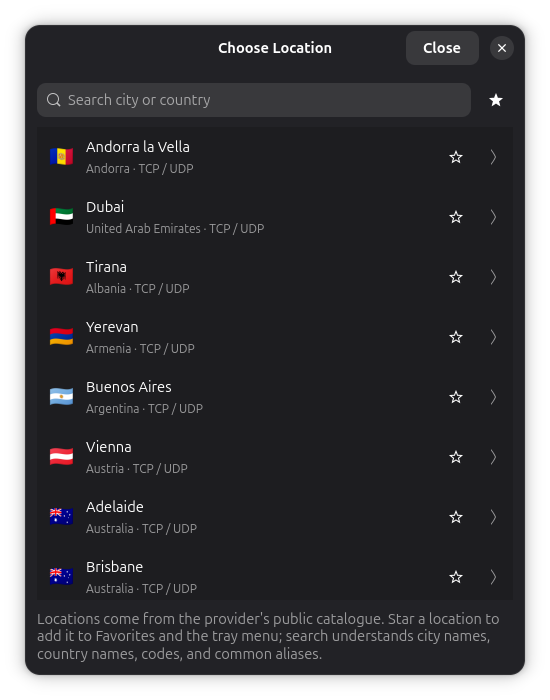
Escolha de localização
Instalação
Descarregue o pacote .deb e o ficheiro SHA256SUMS da versão mais recente no GitHub, confirme a soma de verificação e instale com o apt. Os comandos exatos estão no README.
Descarregar a versão mais recente abre num novo separador
Comandos de instalação no README abre num novo separador
Os pacotes ainda não estão assinados, por isso a soma de verificação é a forma de os verificar.
Planeado
- Um PPA do Launchpad, para o apt manter o Pervius atualizado
- Um RPM para Fedora através do COPR
Porque não há Flatpak nem Snap
O kill switch é um pequeno serviço root controlado através do polkit. As sandboxes do Flatpak e do Snap não o permitem, por isso o Pervius é distribuído em pacotes nativos.
Requisitos
Uma subscrição FastVPN (OpenVPN) ativa. O Pervius é um cliente, não um serviço VPN: não fornece servidores nem contas.
Privacidade e rede
O Pervius não tem telemetria nem verificações de atualizações e não envia nada à Solvetus Labs. Não há servidores da Solvetus envolvidos. Além da própria ligação VPN, faz exatamente dois tipos de chamadas HTTPS:
- Descarrega o catálogo público de servidores FastVPN a partir de vpn.ncapi.io.
- Consulta o seu endereço IP público (o IP do fornecedor de internet e o IP de saída da VPN, mostrados nos detalhes da ligação) através de api64.ipify.org — um serviço de terceiros que vê o seu endereço IP. Os endereços ficam ocultos até premir o botão do olho; se o Pervius arrancar com a ligação já ativa, o IP do fornecedor de internet não é mostrado, porque obtê-lo implicaria enviar tráfego fora do túnel.
Código aberto
O Pervius é publicado sob a licença Apache-2.0. Problemas e contribuições são bem-vindos no GitHub. O repositório está apenas em inglês; a aplicação em si está disponível em cinco idiomas.
Relatórios de segurança
Para comunicar uma vulnerabilidade, escreva para security [at] solvetus.com.
Pode também usar a comunicação privada de vulnerabilidades do GitHub, ativada neste repositório.
Perguntas frequentes
O Pervius é uma aplicação oficial do FastVPN?
Não. O Pervius é um projeto independente, não oficial e de código aberto da Solvetus Labs. Não é afiliado, aprovado nem patrocinado pela Namecheap, Inc.
Preciso de uma subscrição FastVPN?
Sim. O Pervius é um cliente para uma subscrição FastVPN (OpenVPN) já existente. Não fornece um serviço VPN.
O Pervius recolhe dados?
Não tem telemetria nem verificações de atualizações, e não envia nada à Solvetus Labs. Descarrega a lista pública de servidores de vpn.ncapi.io e consulta o seu IP público através de api64.ipify.org, um serviço de terceiros que vê o seu endereço IP.
O Pervius protege contra fugas de DNS e IPv6?
Sim, com a ligação ativa: todo o DNS passa pelo túnel e o IPv6 fora do túnel (só IPv4) é bloqueado, com ou sem kill switch e com ou sem a aplicação em execução. A parte do IPv6 pode ser desativada nas Definições. O kill switch opcional acrescenta o bloqueio de todo o tráfego fora do túnel.
Que distribuições Linux são suportadas?
Ubuntu, com um pacote .deb testado no Ubuntu 26.10 (aarch64). O mesmo pacote deverá instalar-se no Debian, mas não foi testado. Está planeado um RPM para Fedora.
Porque não há Flatpak nem Snap?
O kill switch precisa de um serviço root e do polkit, que essas sandboxes não permitem.