Solvetus Labs
Pervius
Client non officiel pour FastVPN
Une application de bureau Linux open source pour se connecter à FastVPN.
État
- Version actuelle
- 1.0.1
- Ubuntu
- Disponible dès maintenant sous forme de paquet .deb. Testé sur Ubuntu 26.10 (aarch64) ; les autres versions peuvent fonctionner mais n'ont pas été testées.
- Debian
- Le même paquet .deb, pas encore testé.
- Fedora
- Prévu, sous forme de RPM.
Fonctionnalités
Recherche de lieux
Recherchez par ville, pays, code ou alias (UK, USA, Holland…), avec drapeaux, favoris et un sélecteur UDP/TCP.
Connexion en un clic
Choisissez un lieu et appuyez sur Connecter.
Détails de la connexion
Votre IP chez le fournisseur d'accès et l'IP de sortie du VPN, masquées jusqu'à ce que vous les affichiez, plus Switch IP, les totaux de trafic, la durée de connexion et le protocole utilisé. Switch IP est une reconnexion et peut renvoyer la même IP de sortie.
Reconnexion automatique
Si un tunnel établi tombe, Pervius se reconnecte après des délais courts et croissants (de 2 à 60 secondes), avec un compte à rebours et un bouton Arrêter. Il ne réessaie jamais une première connexion échouée, un mot de passe refusé ni une déconnexion manuelle. Une vraie coupure inattendue n'a pas encore été vérifiée en conditions réelles.
Icône de barre d'état
Ligne d'état et durée de connexion, plus les actions de connexion, de favoris, de lieu et de kill switch depuis la barre d'état du système.
Notifications de bureau
Des alertes en cas de coupure et de rétablissement de la connexion lorsque la fenêtre est masquée.
Démarrage à l'ouverture de session
Optionnel. Pervius démarre masqué dans la barre d'état.
Kill switch
Optionnel. Une fois armé, il bloque tout le trafic IPv4 et IPv6 hors du tunnel Pervius (reconnu uniquement comme un véritable périphérique de tunnel), sauf les serveurs VPN, le DHCP sur le réseau local et les interfaces que vous choisissez, et vous pouvez toujours changer de lieu ou de protocole. Un petit service root, autorisé via polkit, s'en charge avec nftables ; l'application elle-même ne s'exécute jamais en root. Il ne s'arme jamais tout seul et un redémarrage le désactive, mais quitter l'application ou la voir planter le laisse armé.
Protection contre les fuites IPv6 et DNS
Active pendant la connexion, que le kill switch soit activé ou non et que l'application tourne ou non. Tout le DNS passe par le tunnel et l'IPv6 hors du tunnel (IPv4 uniquement) est bloqué. La partie IPv6 peut être désactivée dans les Réglages.
Validation stricte du profil
Le catalogue public de serveurs est vérifié avant utilisation ; les directives OpenVPN non prises en charge ou dangereuses sont rejetées, pas ignorées. NetworkManager effectue le travail privilégié : l'application s'exécute avec vos droits d'utilisateur.
Mot de passe dans le trousseau du système
L'enregistrer est optionnel. Un agent de secrets de NetworkManager le fournit à la demande ; il est stocké dans le trousseau du bureau, jamais dans le profil VPN ni en clair, et n'est plus jamais affiché (seulement Remplacer et Oublier).
Cinq langues
Anglais, portugais européen, français, espagnol et italien, selon la langue du système ou celle choisie dans les Réglages.
Captures d'écran
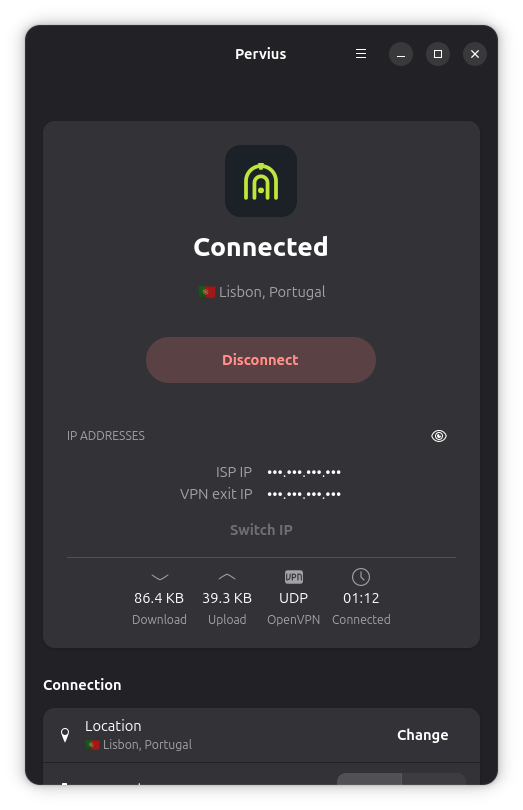
Connecté 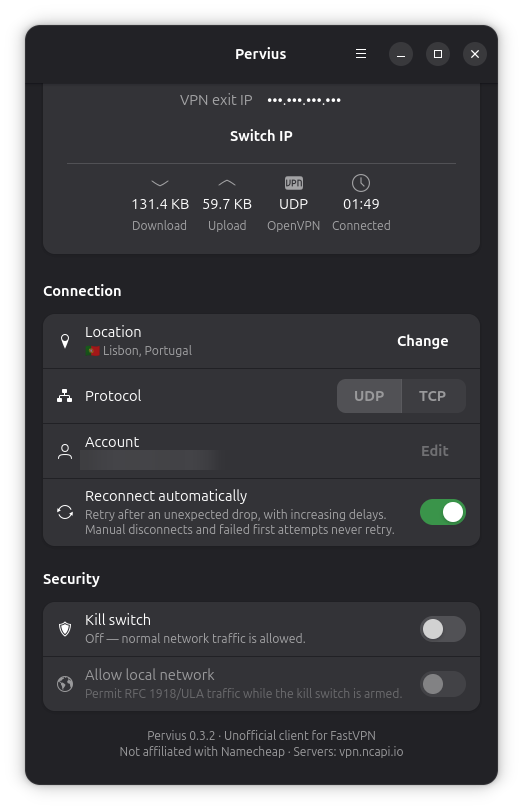
Réglages de sécurité 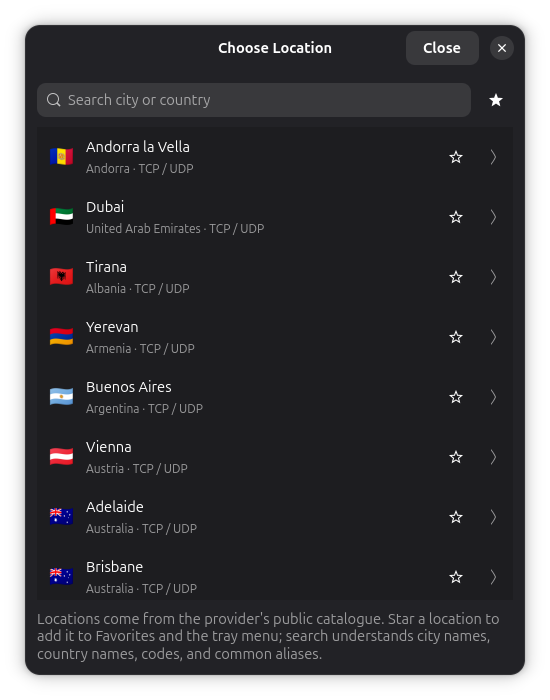
Choix d'un lieu
Installation
Téléchargez le paquet .deb et le fichier SHA256SUMS depuis la dernière version sur GitHub, vérifiez la somme de contrôle, puis installez-le avec apt. Les commandes exactes se trouvent dans le README.
Télécharger la dernière version s'ouvre dans un nouvel onglet
Commandes d'installation dans le README s'ouvre dans un nouvel onglet
Les paquets ne sont pas encore signés ; la somme de contrôle est donc le moyen de les vérifier.
Prévu
- Un PPA Launchpad, pour qu'apt maintienne Pervius à jour
- Un RPM Fedora via COPR
Pourquoi pas de Flatpak ni de Snap
Le kill switch est un petit service root piloté via polkit. Les sandbox Flatpak et Snap ne le permettent pas ; Pervius est donc distribué en paquets natifs.
Prérequis
Un abonnement FastVPN (OpenVPN) actif. Pervius est un client, pas un service VPN : il ne fournit ni serveurs ni comptes.
Confidentialité et réseau
Pervius n'a ni télémétrie ni vérification de mises à jour, et n'envoie rien à Solvetus Labs. Aucun serveur Solvetus n'intervient. Outre la connexion VPN elle-même, il effectue exactement deux types d'appels HTTPS :
- Il télécharge le catalogue public des serveurs FastVPN depuis vpn.ncapi.io.
- Il recherche votre adresse IP publique (l'IP de votre fournisseur d'accès et l'IP de sortie du VPN affichées dans les détails de connexion) via api64.ipify.org — un service tiers qui voit votre adresse IP. Les adresses restent masquées tant que vous n'appuyez pas sur le bouton en forme d'œil ; si Pervius démarre alors que la connexion est déjà active, l'IP chez le fournisseur d'accès n'est pas affichée, car l'obtenir obligerait à envoyer du trafic hors du tunnel.
Open source
Pervius est publié sous licence Apache-2.0. Les signalements et contributions sont les bienvenus sur GitHub. Le dépôt est uniquement en anglais ; l'application elle-même est disponible en cinq langues.
Signalement de sécurité
Pour signaler une vulnérabilité, écrivez à security [at] solvetus.com.
Vous pouvez aussi utiliser le signalement privé de vulnérabilités de GitHub, activé sur ce dépôt.
Questions fréquentes
Pervius est-il une application FastVPN officielle ?
Non. Pervius est un projet open source indépendant et non officiel de Solvetus Labs. Il n'est ni affilié à Namecheap, Inc., ni approuvé ou parrainé par elle.
Ai-je besoin d'un abonnement FastVPN ?
Oui. Pervius est un client pour un abonnement FastVPN (OpenVPN) existant. Il ne fournit pas de service VPN.
Pervius collecte-t-il des données ?
Pas de télémétrie, pas de vérification de mises à jour, et rien n'est envoyé à Solvetus Labs. Il télécharge la liste publique des serveurs depuis vpn.ncapi.io et recherche votre IP publique via api64.ipify.org, un service tiers qui voit votre adresse IP.
Pervius protège-t-il contre les fuites DNS et IPv6 ?
Oui, pendant la connexion : tout le DNS passe par le tunnel et l'IPv6 hors du tunnel (IPv4 uniquement) est bloqué, que le kill switch soit activé ou non et que l'application tourne ou non. La partie IPv6 peut être désactivée dans les Réglages. Le kill switch optionnel ajoute le blocage de tout le trafic hors du tunnel.
Quelles distributions Linux sont prises en charge ?
Ubuntu, avec un paquet .deb testé sur Ubuntu 26.10 (aarch64). Le même paquet devrait s'installer sur Debian mais n'a pas été testé. Un RPM pour Fedora est prévu.
Pourquoi pas de Flatpak ni de Snap ?
Le kill switch a besoin d'un service root et de polkit, que ces sandbox n'autorisent pas.